
كشفت شركة كاسبرسكي عن حملة إلكترونية جديدة تستخدم برمجية OkoSpyware لاستهداف مستخدمي العملات المشفرة، عبر مراقبة المتصفحات وسرقة بيانات الدخول وعبارات استرداد المحافظ الرقمية، إلى جانب نشر مجموعة من البرمجيات الخبيثة القادرة على التحكم في الأجهزة المصابة.
وأوضح فريق البحث والتحليل العالمي في كاسبرسكي «GReAT» أن الحملة، المعروفة باسم «OkoBot»، استهدفت مئات الضحايا في أكثر من 25 دولة، فيما تركز العدد الأكبر من المستخدمين المتضررين في البرازيل وفيتنام وكندا والمكسيك وتركيا.
وحذرت الشركة من استمرار نشاط الحملة وتطور الأدوات المستخدمة فيها، ما يجعلها تهديدًا قائمًا لمستخدمي العملات المشفرة، خاصة المطورين والأشخاص الذين يديرون محافظهم الرقمية عبر أجهزة الحاسوب.
حملة OkoBot تستهدف مستخدمي العملات المشفرة
بدأ خبراء كاسبرسكي في مصر24الهجمات المرتبطة بالحملة خلال يناير 2026، بعدما اكتشفوا برمجية خبيثة غير معروفة سابقًا، تمتلك القدرة على تسجيل محتوى النوافذ الخاصة بتطبيقات محافظ العملات المشفرة.
وأطلق الباحثون اسم «OkoBot» على إطار العمل الخبيث الذي يقف خلف الحملة، بعدما كشف التحليل احتواءه على أكثر من 20 حمولة وأداة برمجية خبيثة، تستخدم لتنفيذ مجموعة واسعة من الأنشطة على الأجهزة المصابة.
وتشمل وظائف الإطار جمع الملفات المخزنة محليًا، وتنفيذ أوامر عن بُعد، وتنزيل إضافات متصفح خبيثة، وسرقة محتوى محافظ العملات المشفرة، وجمع بيانات الاعتماد وعبارات الاسترداد، إلى جانب تسجيل مقاطع فيديو وتنفيذ أنشطة ضارة أخرى.
كيف تعمل برمجية OkoSpyware؟
تُعد برمجية OkoSpyware إحدى الوحدات الرئيسية المستخدمة داخل إطار «OkoBot»، وتتولى تسجيل ضغطات المفاتيح التي يدخلها المستخدم على الجهاز.
كما تستطيع البرمجية بث محتوى مرئي مباشر لنافذة التطبيق المستهدف، ما يمنح المهاجمين القدرة على مراقبة أنشطة المستخدم والاطلاع على البيانات التي تظهر داخل تطبيقات المحافظ الرقمية أو المتصفحات.
ويستخدم إطار العمل أيضًا أداة تحميل تستطيع تعديل ذاكرة المتصفح، بهدف تشغيل إضافات خبيثة وإخفائها عن المستخدم وأدوات الحماية التقليدية.
ويستهدف الهجوم بصورة خاصة المتصفحات المبنية على محرك «Chromium»، الذي تستخدمه متصفحات شهيرة، ما يسمح للمهاجمين بمراقبة جلسات التصفح ونشر برمجيات إضافية لسرقة البيانات.
TookPS تستخرج عبارات استرداد المحافظ
يعتمد إطار «OkoBot» على برمجية «TookPS» لجمع عبارات الاسترداد الخاصة بمحافظ العملات المشفرة.
وتُعد عبارة الاسترداد من أكثر البيانات حساسية في محافظ العملات الرقمية، لأنها تتيح لمن يحصل عليها استعادة المحفظة والتحكم في الأصول الموجودة بها، حتى دون امتلاك جهاز المستخدم الأصلي.
وفي حال تمكن المهاجم من سرقة العبارة، يمكنه نقل العملات المشفرة إلى محافظ أخرى، ما قد يؤدي إلى فقدان المستخدم لأصوله الرقمية دون إمكانية استعادتها.
كما يستخدم إطار العمل برمجيات أخرى، من بينها «Rilide»، التي تستهدف سرقة البيانات من المتصفحات وتنفيذ عمليات احتيالية مرتبطة بالحسابات والمحافظ الرقمية.
استهداف تطبيقات Trezor وLedger
يتضمن الإطار الخبيث مكونًا يُعرف باسم «SeedHunter»، مهمته مراقبة العمليات النشطة داخل نظام التشغيل، والبحث عن تطبيقات إدارة العملات المشفرة.
ويستهدف المكون بصورة خاصة تطبيقات «Trezor Suite» و«Ledger Wallet» و«Ledger Live»، وهي تطبيقات رسمية تستخدم لإدارة الأصول الرقمية والمحافظ المشفرة.
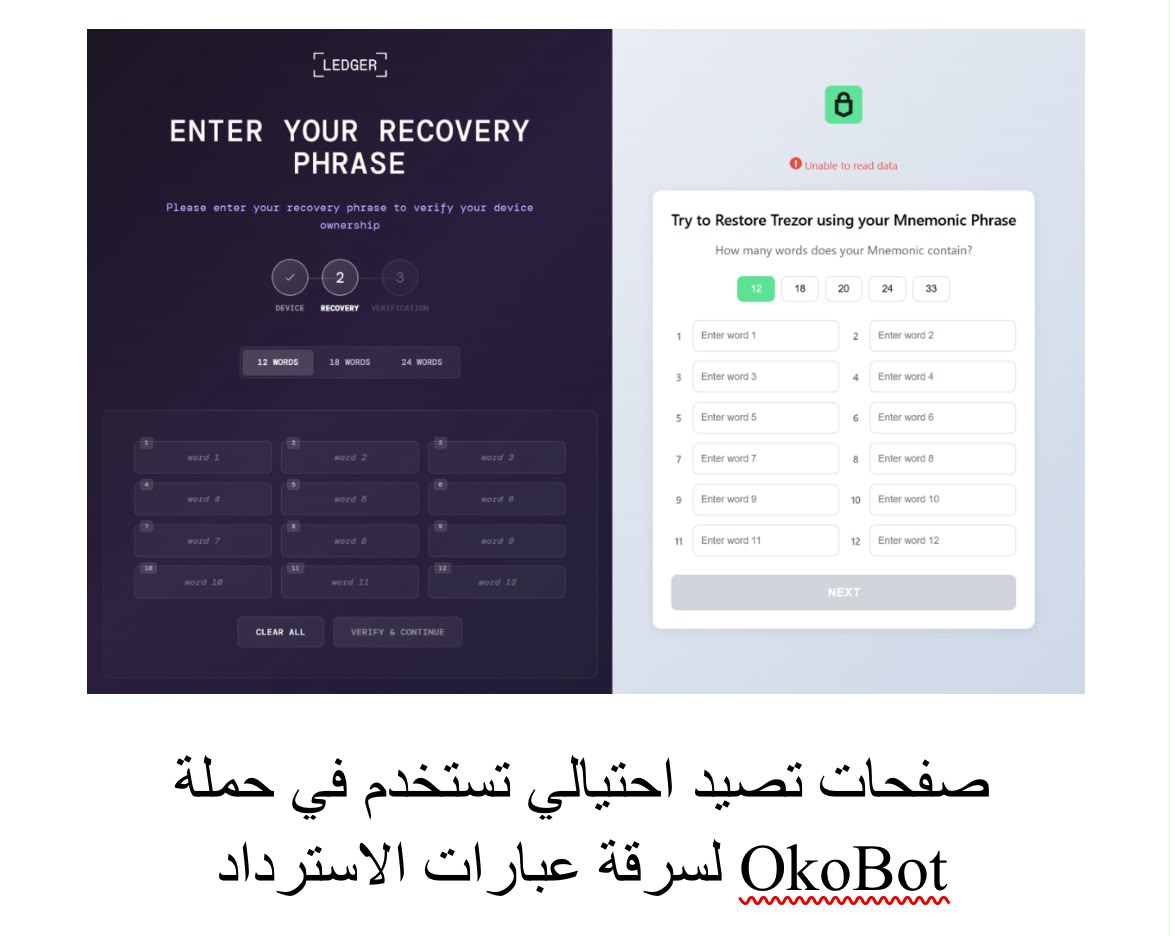
وعندما يكتشف «SeedHunter» اتصال محفظة بتطبيقات «Trezor» أو «Ledger»، فإنه يشغّل أدوات خبيثة داخل التطبيق المستهدف، ويعرض صفحة تصيد احتيالي مصممة بما يتناسب مع شكل كل محفظة.
وتطلب الصفحة المزيفة من المستخدم إدخال عبارة الاسترداد، قبل إرسال البيانات إلى المهاجمين، بما يسمح لهم بالسيطرة على المحفظة الرقمية.
هجمات ClickFix بوابة الإصابة الأولى
أوضحت كاسبرسكي أن الإصابة الأولية تحدث غالبًا عبر مسارين رئيسيين، أولهما هجمات «ClickFix» التي تعتمد على الهندسة الاجتماعية.
ويستخدم المهاجمون في هذا النوع من الهجمات رسائل أو تعليمات مضللة لإقناع المستخدم بتشغيل أوامر أو تثبيت برامج على جهازه، بزعم إصلاح مشكلة تقنية أو استكمال عملية تثبيت.
وفي الواقع، تؤدي هذه التعليمات إلى تشغيل البرمجيات الخبيثة ومنح المهاجمين موطئ قدم داخل النظام.
أما المسار الثاني، فيتمثل في نشر ملفات خبيثة عبر منصة «GitHub» على هيئة برامج أو أدوات شرعية، لاستغلال ثقة المطورين والمستخدمين في المنصة.
ملف مزيف لبرنامج إدارة قواعد البيانات
توصل الباحثون خلال التحقيق إلى حالة تضمنت ملف تثبيت مزيفًا لبرنامج «SQL Server Management Studio»، المعروف اختصارًا باسم «SSMS».
ويُعد البرنامج أداة تابعة لشركة مايكروسوفت، وتستخدم على نطاق واسع في إدارة قواعد البيانات، ما يجعل الملفات المزيفة التي تحمل اسمه قادرة على استهداف المطورين والمتخصصين في تكنولوجيا المعلومات.
ويشير استخدام هذا النوع من الأدوات المزيفة إلى أن المطورين قد يمثلون أحد الأهداف الرئيسية للحملة، نظرًا إلى تعاملهم المتكرر مع منصات استضافة الأكواد وتنزيل أدوات إدارة البرمجيات وقواعد البيانات.
مؤشرات تقنية باللغة الروسية
قالت كاسبرسكي إن المعلومات المتاحة لا تزال غير كافية لنسب الحملة بدرجة عالية من الثقة إلى جهة إلكترونية معروفة.
لكن التحليل التقني كشف عن مؤشرات وآثار برمجية باللغة الروسية داخل بعض مكونات الحملة.
كما أوضحت الشركة أن تقنيات الهجوم وبرمجيات سرقة المعلومات المستخدمة في «OkoBot» شائعة بين عدد من الجهات الخبيثة الناطقة باللغة الروسية.
ومع ذلك، لا تمثل هذه المؤشرات دليلًا قاطعًا على هوية المهاجمين أو موقعهم، إذ يمكن للجهات الخبيثة استخدام لغات أو أدوات مختلفة بهدف تضليل الباحثين.
حملة مستمرة منذ أكثر من عام
قال ديمتري غالوف، رئيس وحدة روسيا ورابطة الدول المستقلة في فريق البحث والتحليل العالمي لدى كاسبرسكي، إن حملة «OkoBot» تنشط منذ أكثر من عام، واستمرت عملياتها حتى يوليو 2026.
وأضاف أن طرق الإصابة التي رصدها الباحثون تشير إلى أن المطورين يمثلون أحد الأهداف الرئيسية للحملة.
وأوضح أن أكثر الجوانب إثارة للقلق يتمثل في التطور المستمر للبرمجيات الخبيثة، بما يشير إلى خضوع إطار الهجوم لعمليات تعديل وتحديث دورية.
وحذر من أن استمرار نشر البرمجية قد يسمح للحملة بالوصول إلى أعداد أكبر من المستخدمين والتوسع إلى دول إضافية خلال الفترة المقبلة.
لماذا تمثل OkoSpyware خطرًا على المستثمرين؟
تنبع خطورة برمجية OkoSpyware من قدرتها على الجمع بين المراقبة المباشرة وسرقة البيانات والتحكم في التطبيقات التي يستخدمها أصحاب العملات المشفرة.
ولا يقتصر الهجوم على سرقة كلمة مرور واحدة، بل يستهدف بيانات يمكن من خلالها استعادة المحفظة بالكامل ونقل الأصول الرقمية.
كما تستطيع الأدوات المستخدمة تسجيل ضغطات المفاتيح والتقاط محتوى النوافذ وتشغيل صفحات تصيد داخل التطبيقات الرسمية، ما يجعل اكتشاف الاحتيال أكثر صعوبة بالنسبة للمستخدم.
وتزداد المخاطر في حالة تخزين عبارات الاسترداد أو كلمات المرور داخل ملفات غير مشفرة أو تطبيقات الملاحظات أو معرض الصور.
كاسبرسكي تحذر من اتباع التعليمات المجهولة
نصحت كاسبرسكي المستخدمين بعدم تنفيذ أي تعليمات تقنية تصل إليهم من مصادر غير موثوقة، خاصة التعليمات التي تطلب تشغيل أوامر أو تعطيل أدوات الحماية أو تثبيت برامج مجهولة.
وأوضحت أن المهاجمين يعتمدون بصورة متكررة على إقناع المستخدم بتنفيذ خطوات الاختراق بنفسه، من خلال الادعاء بأن هذه الخطوات ضرورية لإصلاح مشكلة أو استكمال عملية تثبيت.
وأكدت ضرورة تنزيل البرامج من المواقع الرسمية، والتحقق من هوية الناشر قبل تشغيل ملفات التثبيت، وعدم الاعتماد على روابط أو مستودعات غير معروفة.
حماية عبارات الاسترداد وكلمات المرور
أوصت الشركة بعدم تخزين كلمات المرور أو عبارات استرداد المحافظ الرقمية داخل معرض الصور أو تطبيقات الملاحظات العادية.
ودعت إلى استخدام أدوات موثوقة لإدارة كلمات المرور والبيانات الحساسة، مع تجنب إدخال عبارة الاسترداد داخل أي صفحة تظهر بصورة مفاجئة، حتى عند استخدام تطبيق رسمي للمحفظة.
كما شددت على عدم مشاركة عبارات الاسترداد مع أي شخص أو جهة، لأن الشركات المشغلة للمحافظ لا تطلب من المستخدمين إرسال هذه البيانات عبر البريد الإلكتروني أو الرسائل.
تحديث الأجهزة وتفعيل المصادقة المتعددة
دعت كاسبرسكي مستخدمي العملات المشفرة إلى تحديث أنظمة التشغيل والتطبيقات بصورة منتظمة، لسد الثغرات التي قد تستغلها البرمجيات الخبيثة.
كما أوصت باستخدام كلمات مرور قوية وفريدة لكل حساب، وتفعيل المصادقة متعددة العوامل متى كان ذلك متاحًا.
وشددت على أهمية تشغيل برامج حماية موثوقة على أجهزة الحاسوب والهواتف، وعدم تعطيل برامج مكافحة الفيروسات خلال تثبيت البرامج أو الأدوات.
وحذرت بصورة خاصة من تنزيل أدوات الغش وتعديلات الألعاب والبرامج الخارجية المجهولة، لأنها قد تستخدم كوسيلة لنشر برمجيات سرقة المعلومات.
كاسبرسكي تراقب التهديدات السيبرانية
تأسست كاسبرسكي عام 1997، وتعمل في مجال الأمن السيبراني وحماية البيانات الرقمية، وتقدم حلولًا للأفراد والشركات والمؤسسات والبنى التحتية الحيوية والجهات الحكومية.
وقالت الشركة إنها وفرت الحماية لأكثر من مليار جهاز، فيما يستخدم منتجاتها وخدماتها ملايين الأفراد ونحو 200 ألف مؤسسة حول العالم.
وتعتمد الشركة على تقنيات حماية مدعومة بالذكاء الاصطناعي، إلى جانب فرق متخصصة في تحليل التهديدات والاستجابة للحوادث الإلكترونية.